WAF の適切な設置場所
テクノロジ難易度: ★★★☆☆
図のような構成と通信サービスのシステムにおいて、Web アプリケーションの脆弱性対策のための WAF の設置場所として、最も適切な箇所はどこか。ここで、WAF には通信を暗号化したり、復号したりする機能はないものとする。
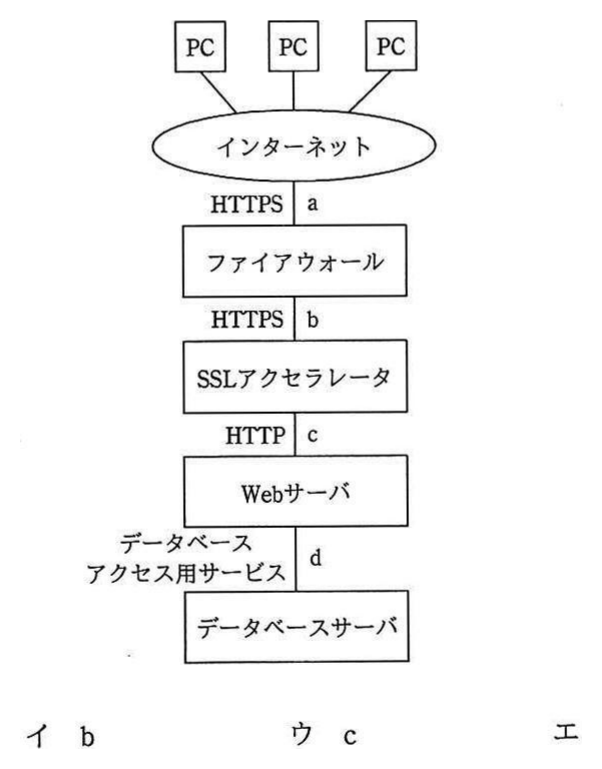
出典: 平成29年度春期 応用情報技術者 午前 問43
図のような構成と通信サービスのシステムにおいて、Web アプリケーションの脆弱性対策のための WAF の設置場所として、最も適切な箇所はどこか。ここで、WAF には通信を暗号化したり、復号したりする機能はないものとする。